Les rôles
Qui a le droit de faire quoi.
Une caissière qui encaisse sans voir le résultat. Un directeur financier qui valide sans saisir. Un auditeur qui lit tout et n’écrit rien. Chaque structure a son organisation.
Le rôle dit quoi, le périmètre dit où
Deux mécanismes distincts qui ne se mélangent pas : le rôle porte les permissions, le périmètre dit quelles entités et quels projets, en lecture ou en écriture. Une action passe si les deux l’autorisent.
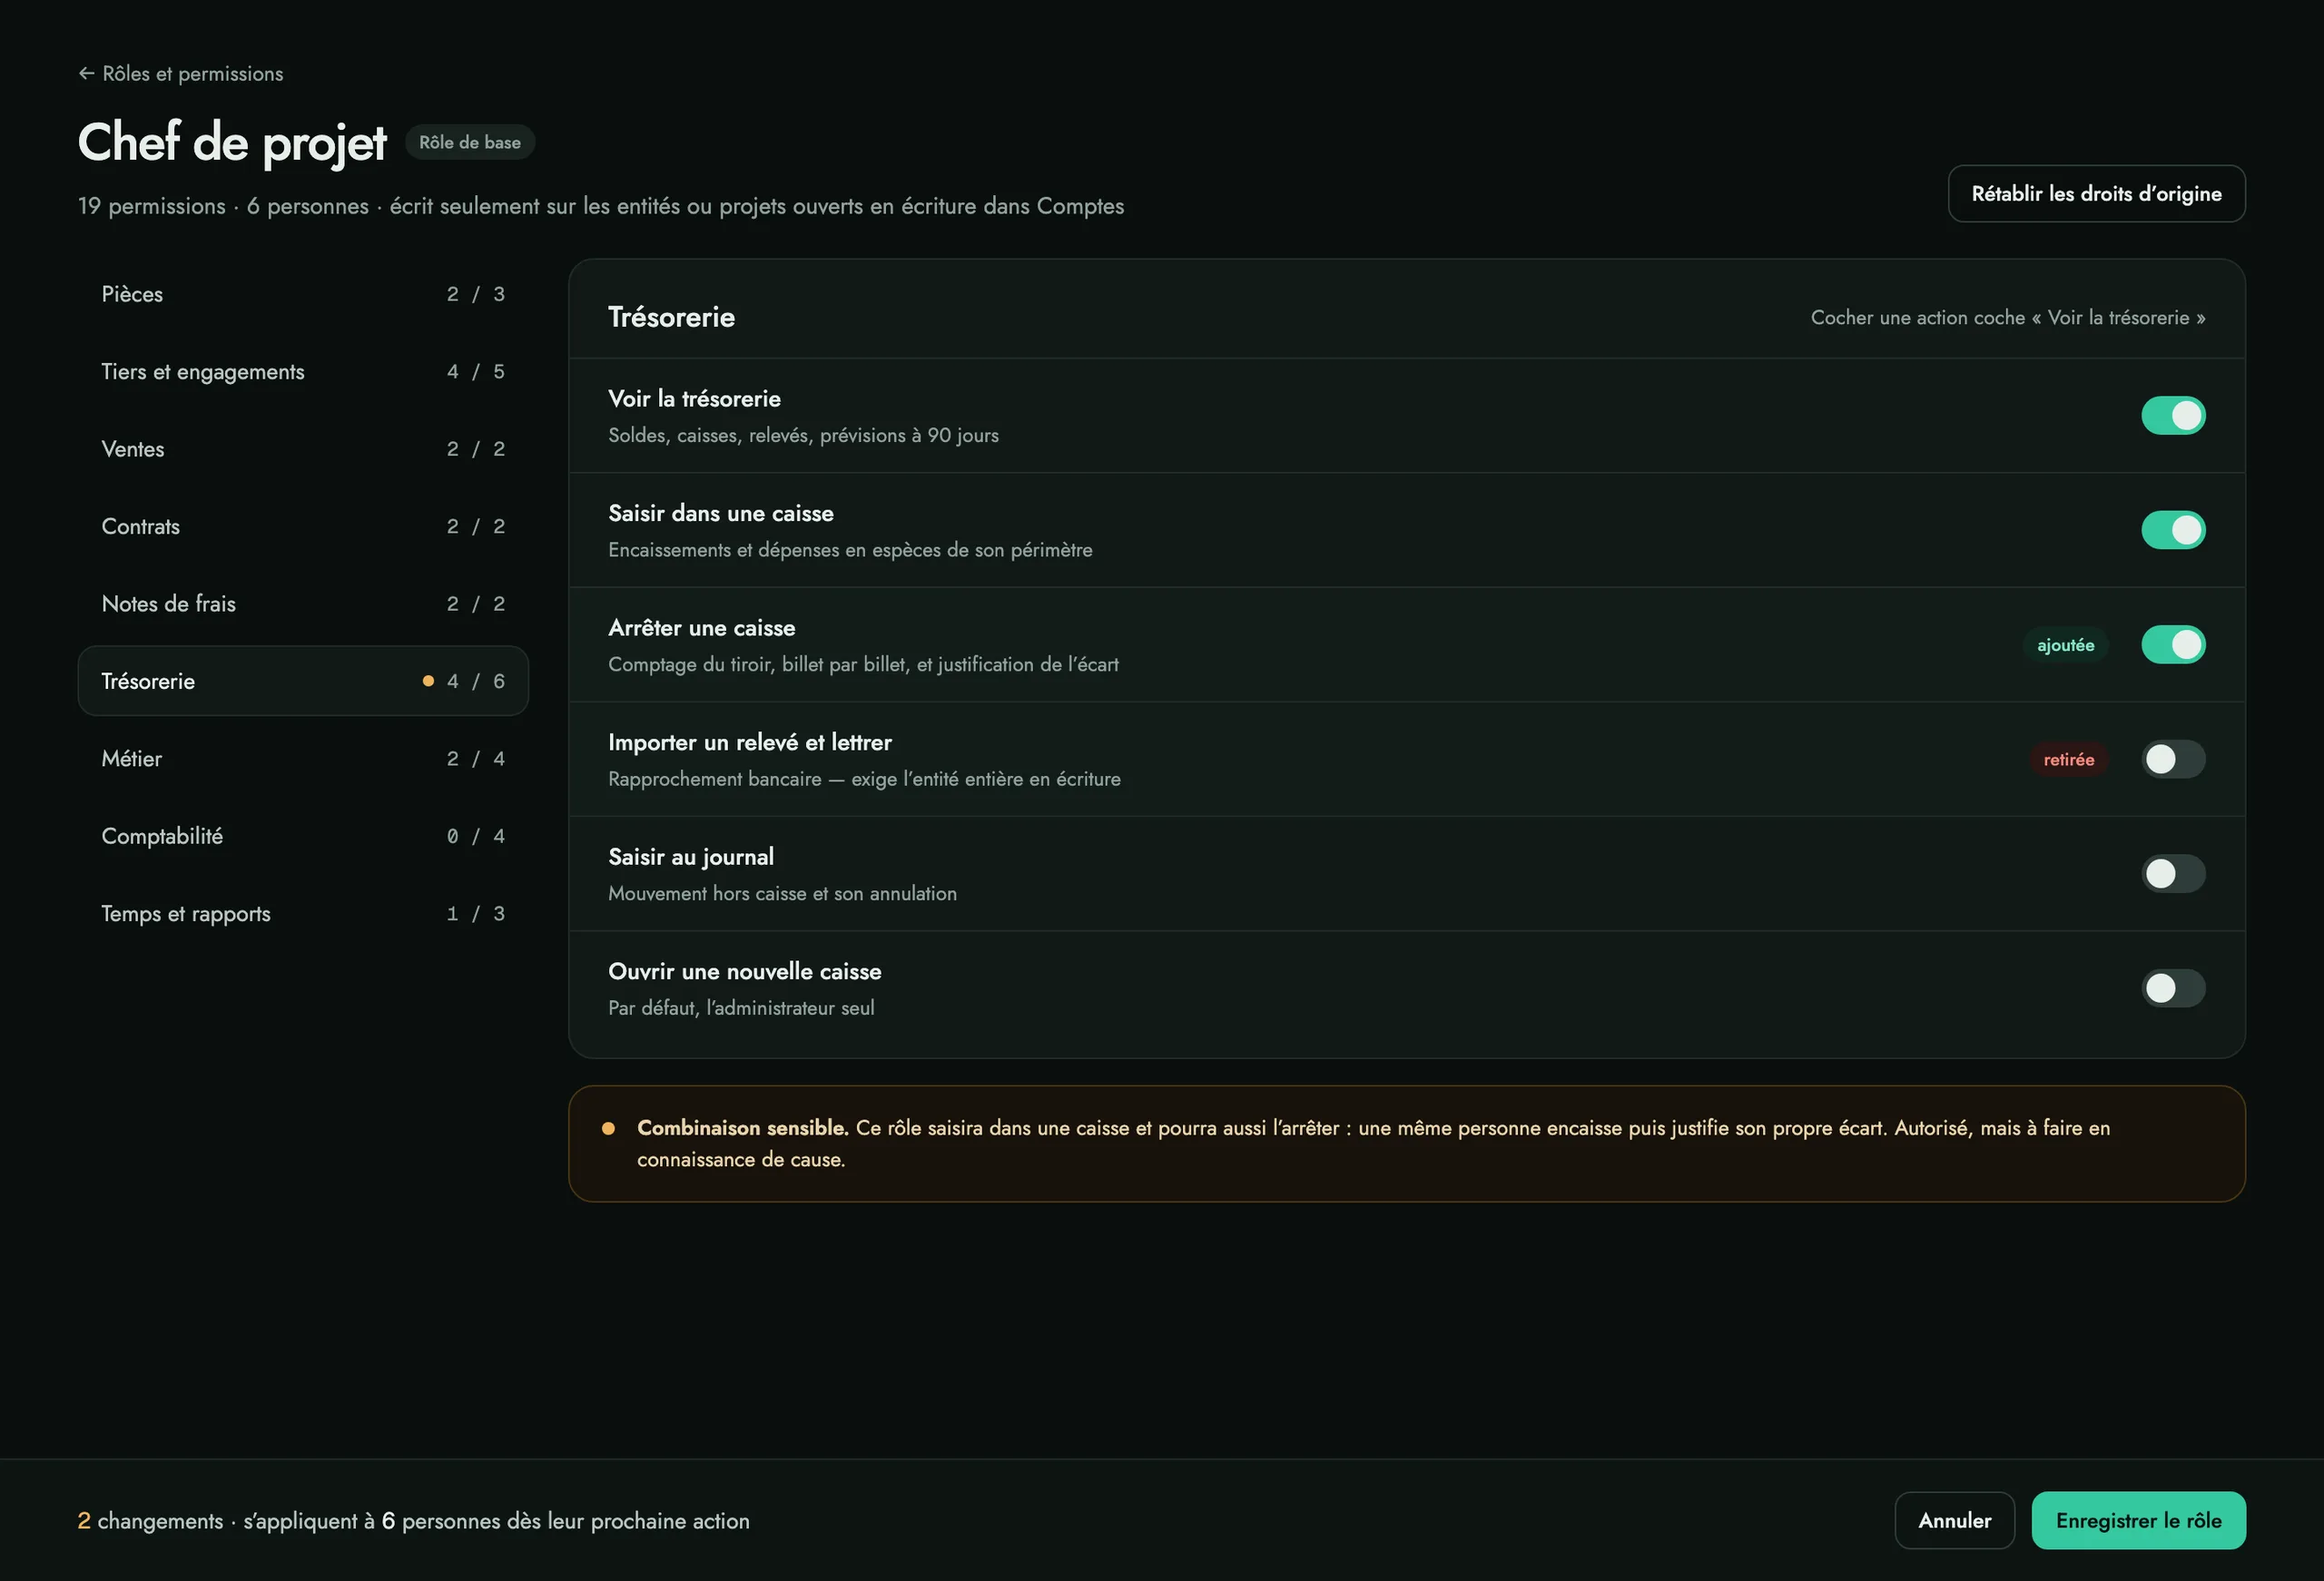
Une permission de lecture ne peut que cacher
Elle ne donne jamais plus que le périmètre. Un rôle sans « voir la comptabilité » n’a pas le bloc Résultat sur son tableau de bord : chaque bloc suit le « voir » de son domaine.
L’administrateur garde tout, toujours
On ne lui retire rien, sinon un client peut s’enfermer dehors. Et les combinaisons sensibles — encaisser puis arrêter sa propre caisse — donnent un avertissement, pas un refus : c’est votre organisation, pas la nôtre.
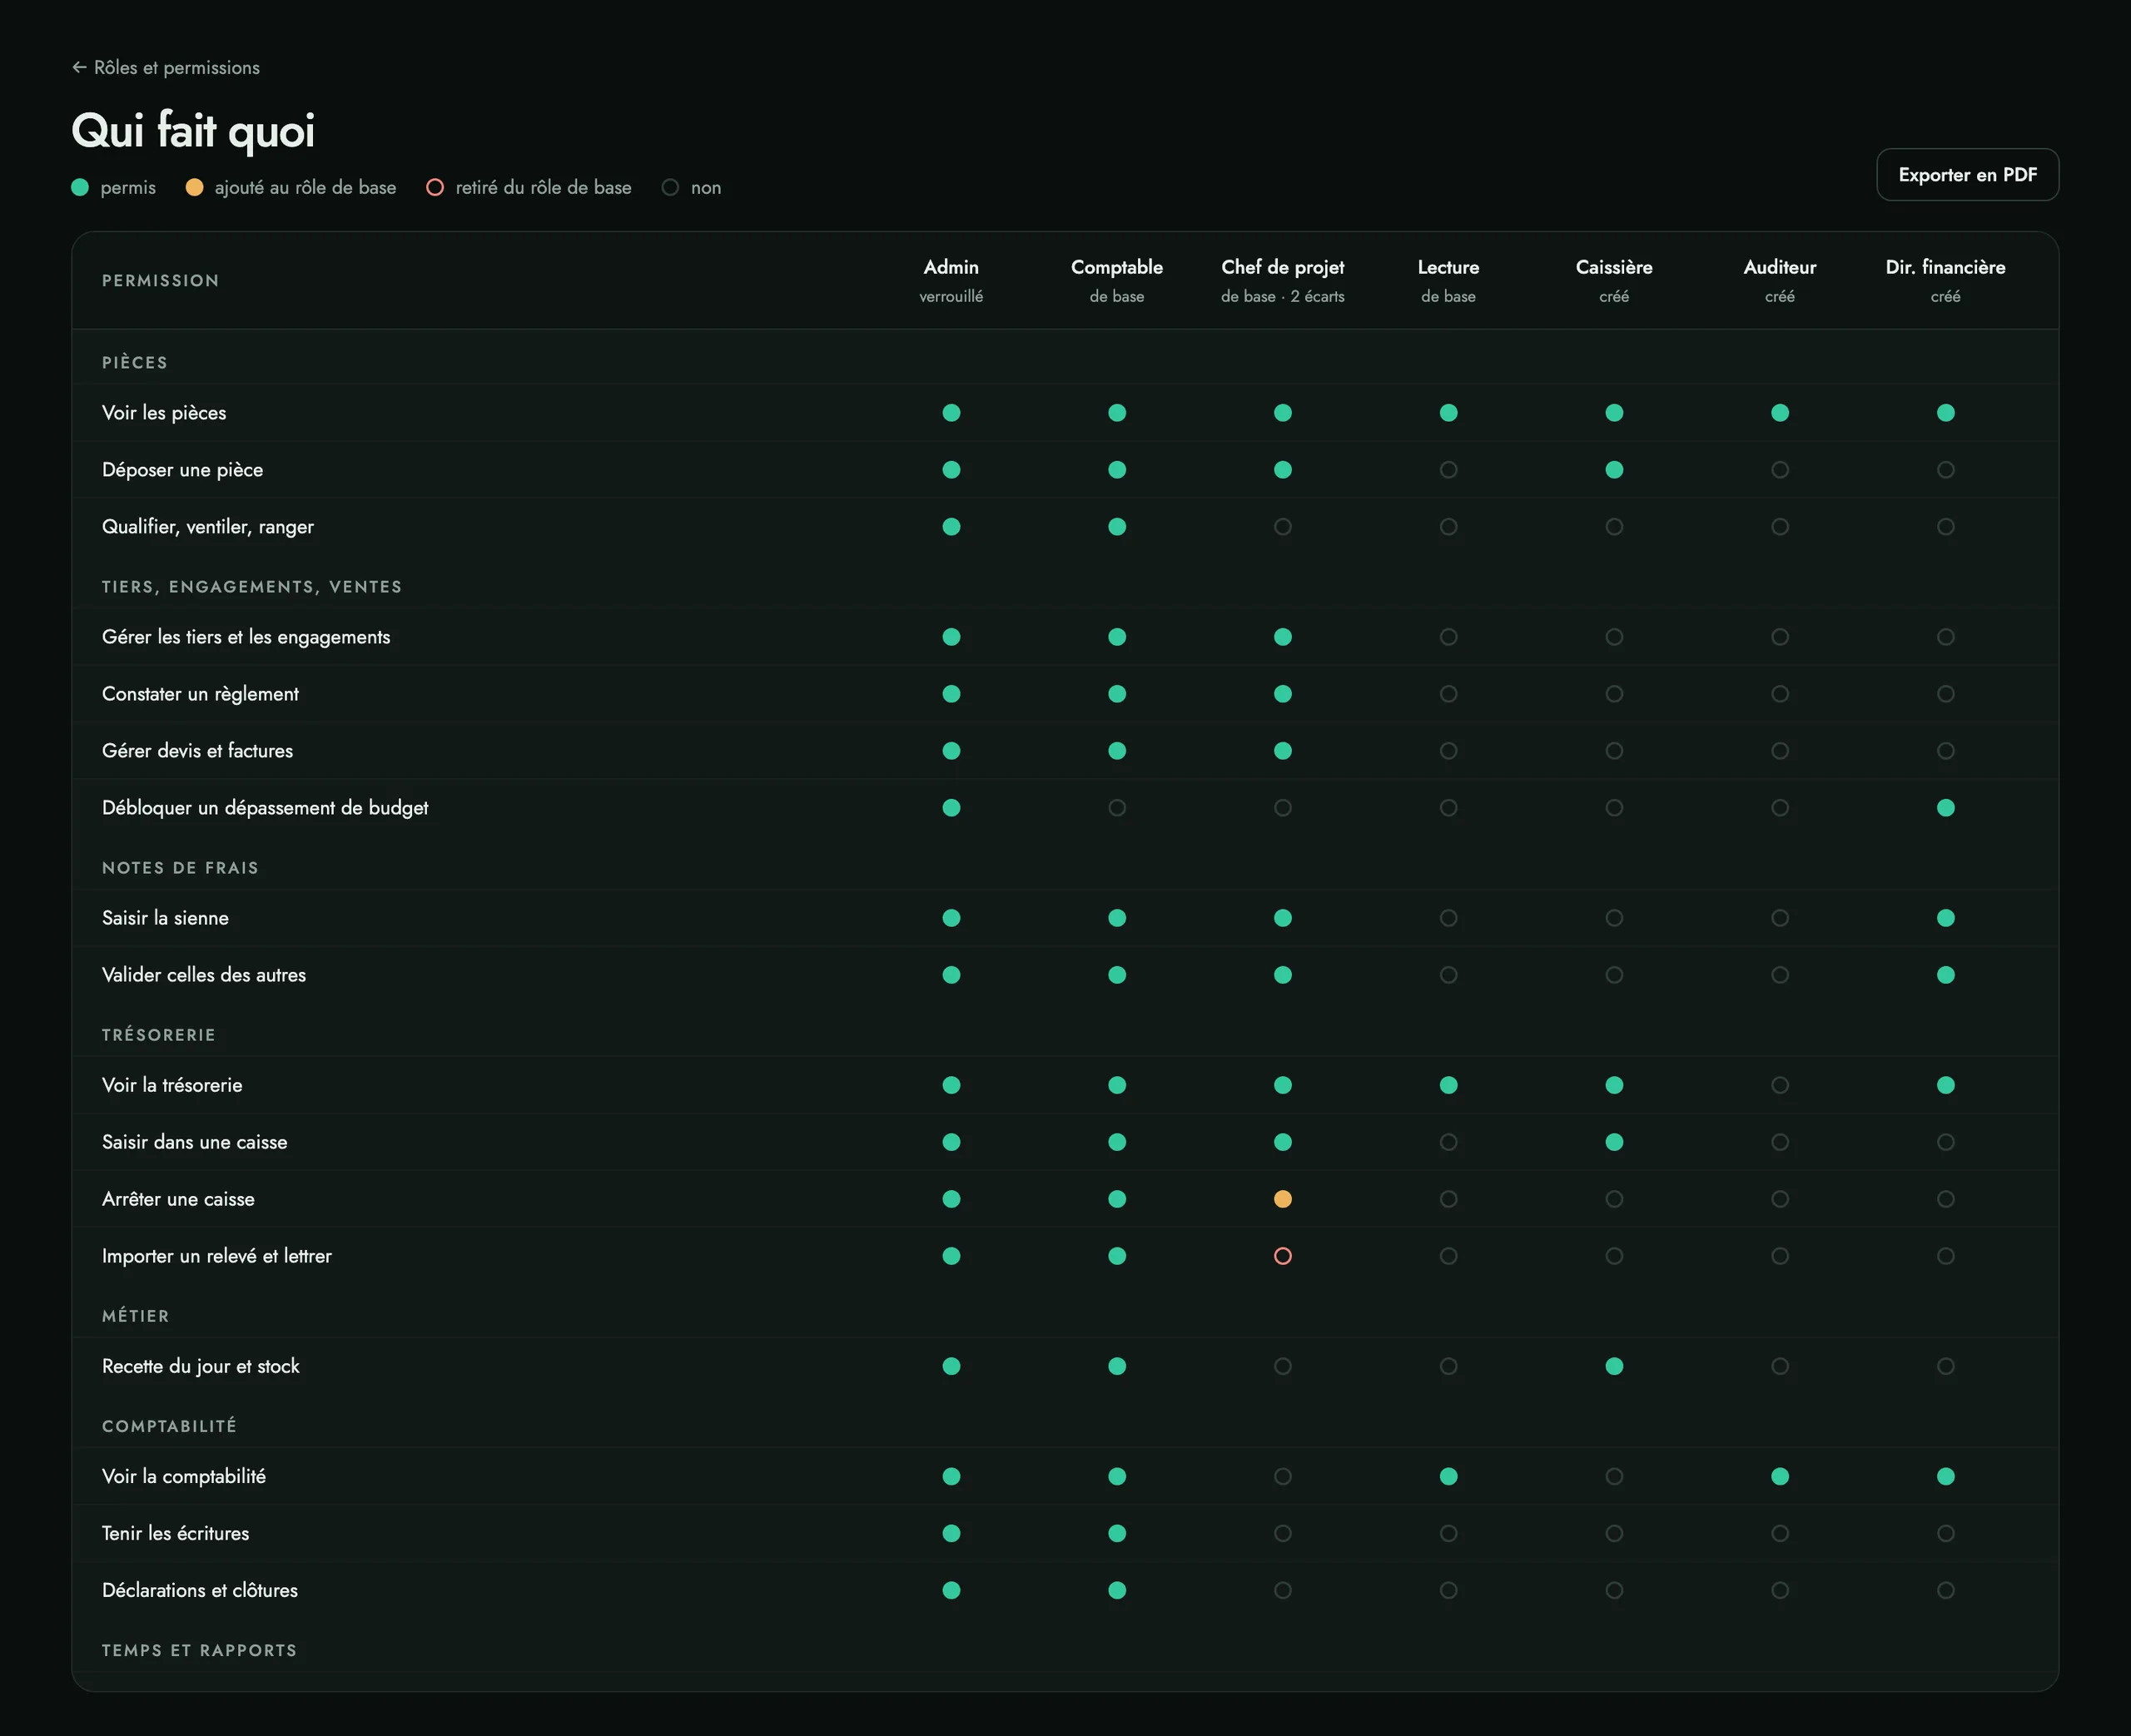
La matrice s’imprime
Rôles en lignes, permissions en colonnes, en lecture seule : c’est le document qu’un auditeur ou un commissaire aux comptes demande. Chaque changement entre au journal — qui, quand, quelles permissions ajoutées ou retirées.
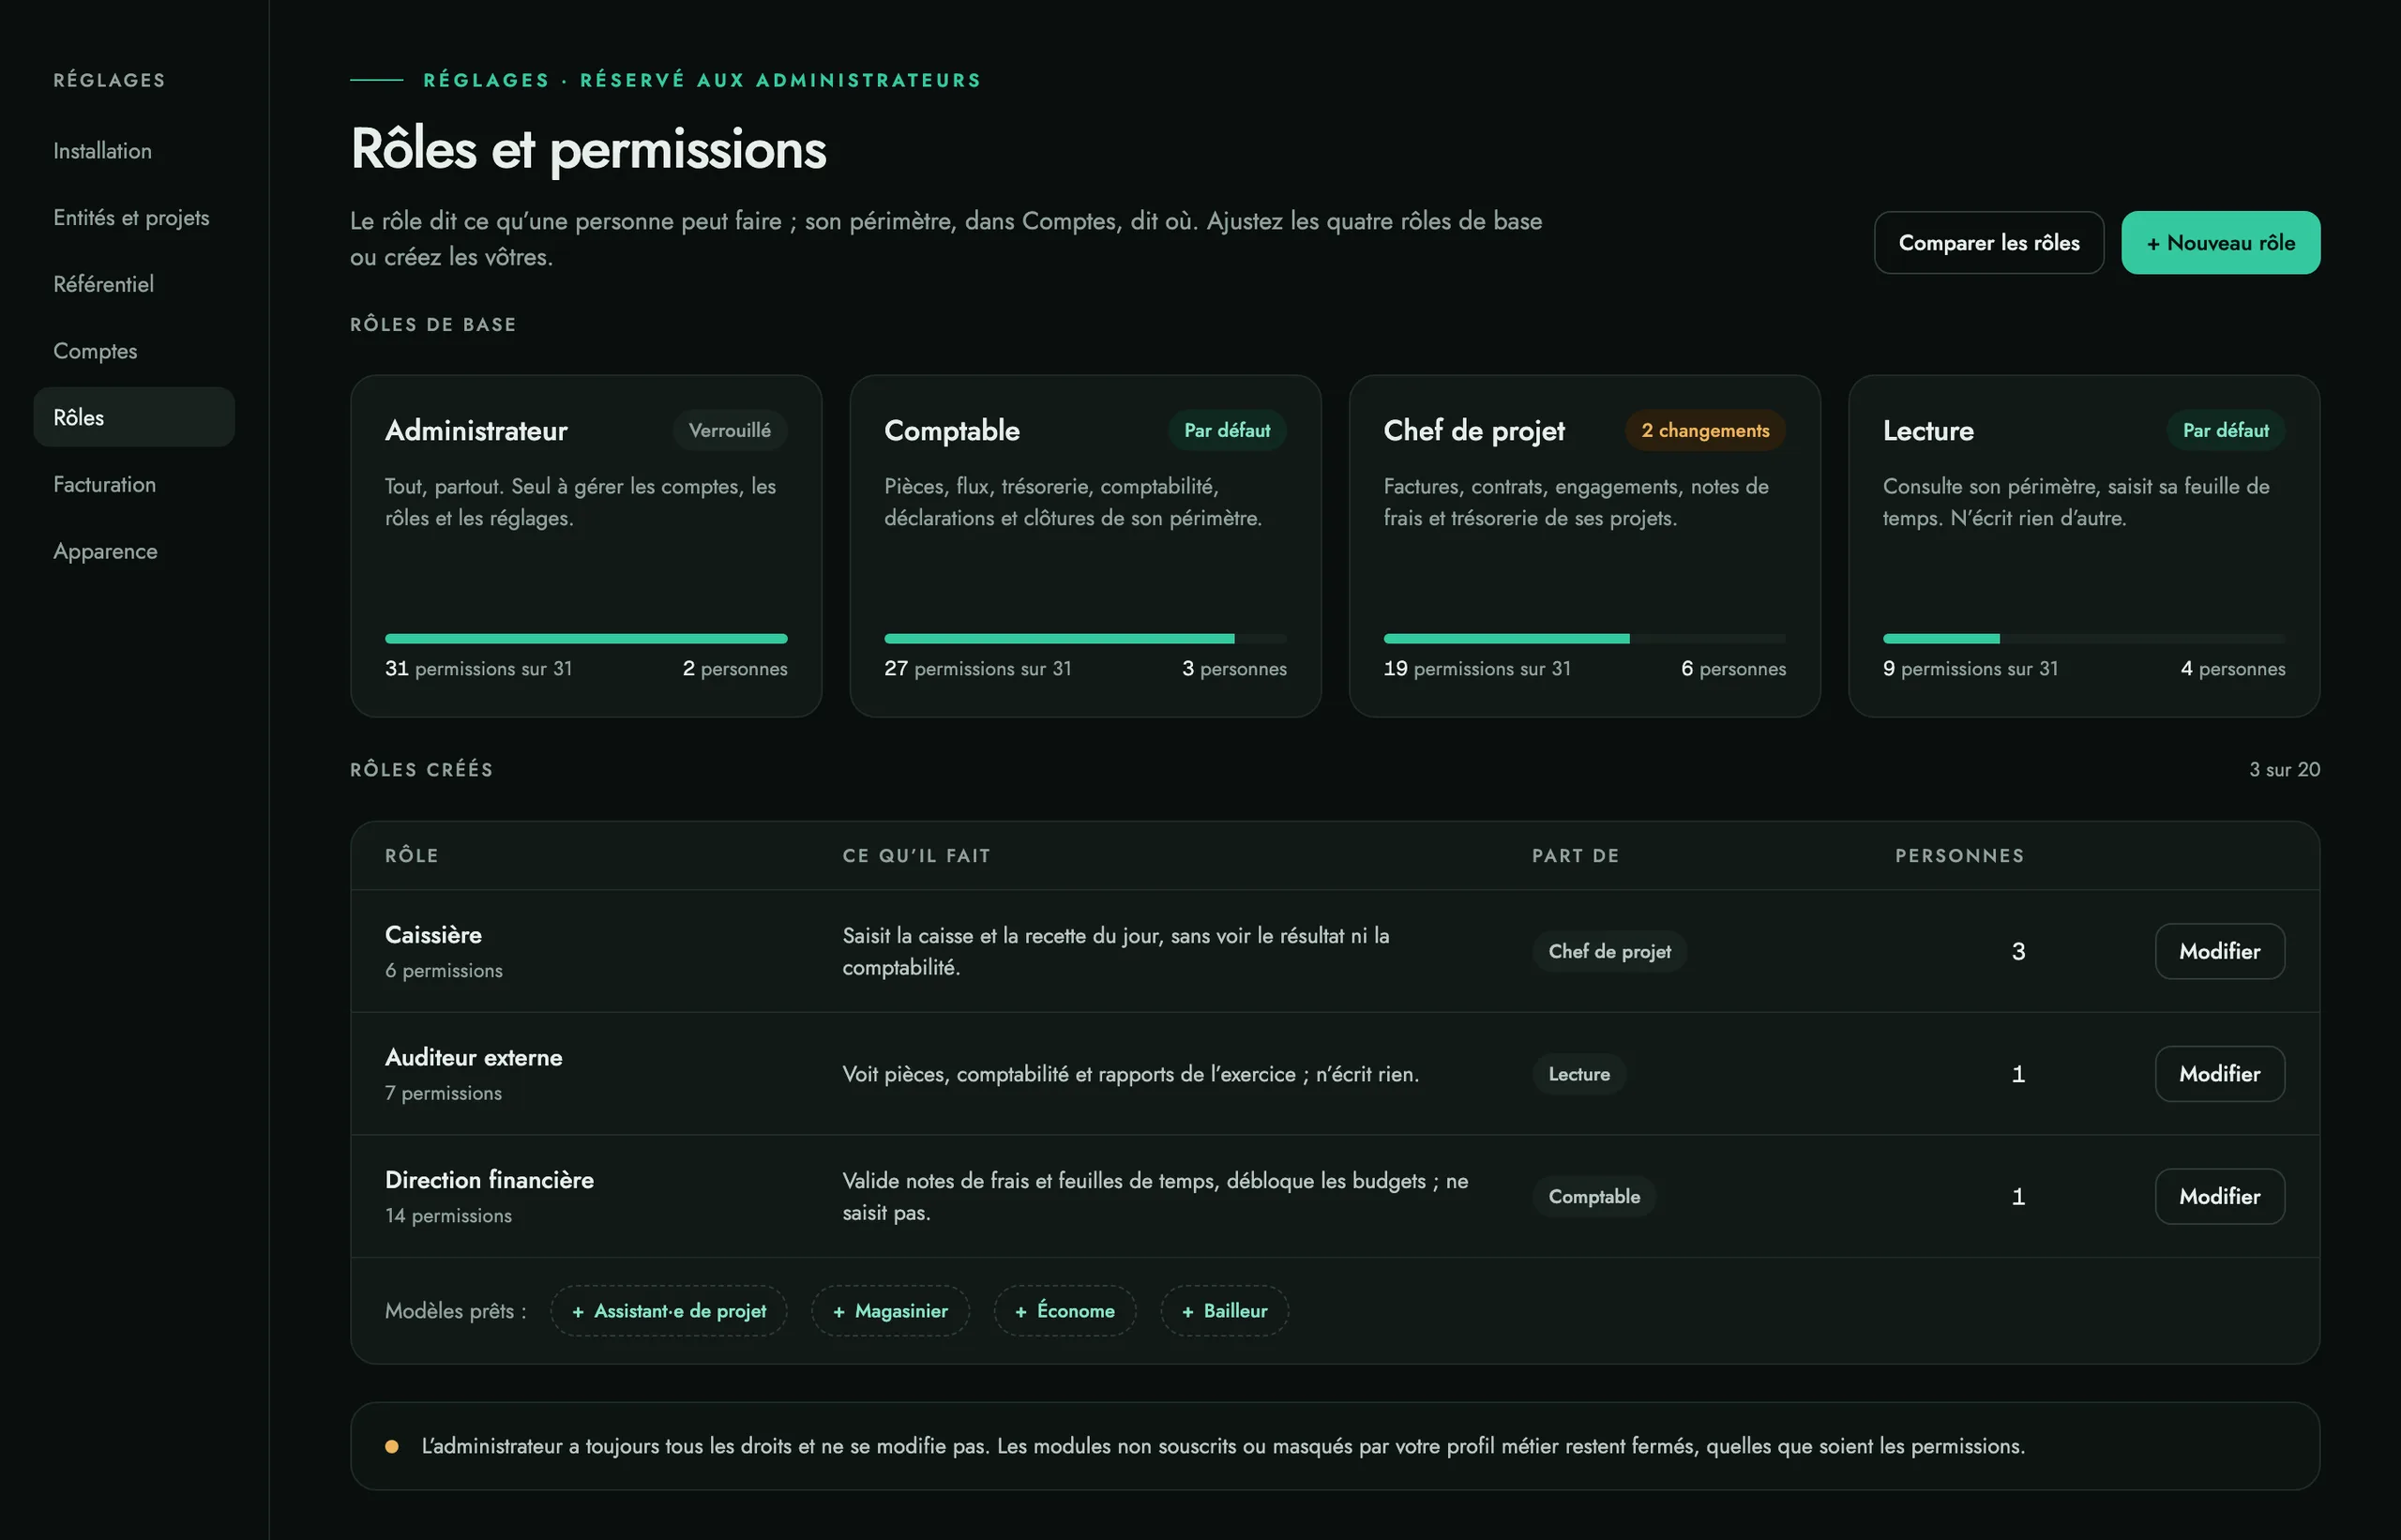
Des modèles prêts, selon l’offre et le profil métier
- Gérant·e
- Caissier·ère
- Commercial·e
- Magasinier·ère
- Économe
- Chef·fe de mission
- Collaborateur·rice comptable
- Client du cabinet
- Direction financière
- Auditeur externe
Chacun se crée d’un clic, puis s’ajuste. Ce que la licence ne couvre pas reste grisé, avec la raison : un rôle n’ouvre jamais un module qu’on n’a pas pris.
Ce que nous avons refusé de faire : une grille de cent cinquante cases que personne ne comprend. On ajuste des permissions nommées, jamais des écrans ou des boutons un par un.
Une démonstration sur vos propres pièces.
Apportez trois justificatifs et un projet en cours : nous les faisons entrer devant vous. Nous répondons sous 48 h.